
【活动资讯】聚焦AI赋能教学 广州医科大学送教走进电白区——2026年电白区中小学教师人工智能素养提升培训班顺利举行
教育技术

【活动资讯】聚焦AI赋能教学 广州医科大学送教走…

关于立即开展群晖NAS安全排查的通知
安全公告

关于立即开展群晖NAS安全排查的通知

【活动资讯】智能工具减负增效,知识图谱驱动创新——广医科大学2026年教师数字素养提升培训(第三期)顺利开展
教育技术

【活动资讯】智能工具减负增效,知识图谱驱动创新…

关于内置后门功能的恶意软件“荐片播放器”大规模传播的风险提示
安全公告

关于内置后门功能的恶意软件“荐片播放器”大规模…

国家网络安全宣传周|别踩网络圈套!这份安全提醒请查收
安全公告

国家网络安全宣传周|别踩网络圈套!这份安全提醒…

【新闻快讯】数智赋能虚拟仿真资源开发实战——我校成功举办2026年教师数字素养提升实践专题培训(第二期)
教育技术

【新闻快讯】数智赋能虚拟仿真资源开发实战——我…

叮!您的校园网账号,别“租”出去啦!
安全公告

叮!您的校园网账号,别“租”出去啦!

【新闻快讯】广医所能 清远所需|2025年基础教育对口帮扶清远中小学教师信息技术应用能力提升系列活动顺利结班
教育技术

【新闻快讯】广医所能 清远所需|2025年基础教育对…

关于广州医科大学推广正版软件使用的通知
信息化建设

关于广州医科大学推广正版软件使用的通知

【新闻快讯】学校开展人工智能创新应用培训
教育技术

【新闻快讯】学校开展人工智能创新应用培训

关于Java4Shell高危远程代码执行漏洞的安全风险预警

各单位:11月17日,境外安全研究机构Calif披露了名为Java4Shell的高危漏洞(CVE-2026-114938),该漏洞存在于OpenJDK Base64解码路径中。当攻击者向Java应用提交特制的Base64数据时,可触发堆内存越界写入,造成敏感信息泄露甚至远程代码执行,Oracle已紧急发布修复版本。该漏洞影响范围广,大量暴露于互联网的Java应用极易成为网络攻击的重点目标。现将有关风险及防范要求通知如下:一、漏洞安全风险分析1、漏洞存在于OpenJDK底层性能优化汇编代码中,...

关于nginx多个远程代码执行漏洞(nginx2root)的安全…

各单位:近日,奇安信CERT监测到官方修复nginx2root nginx 多个远程代码执行漏洞,5个 nginx 远程代码执行漏洞(统称 nginx2root)。其中影响面最大的 CVE-2026-123007 是 HTTP/2 流控整数下溢导致的堆越界读写:客户端通过 WINDOW_UPDATE 与流清理逻辑让连接级发送窗口被重复归还额度,使 size_t 类型的发送窗口越过 231-1 上限;后续剩余额度校验发生无符号回绕,窗口可被推高到接近 264,在转换为有符号 off_t 后变成负长度,最终进入 ...

【活动资讯】聚焦AI赋能教学 广州医科大学送教走进电…

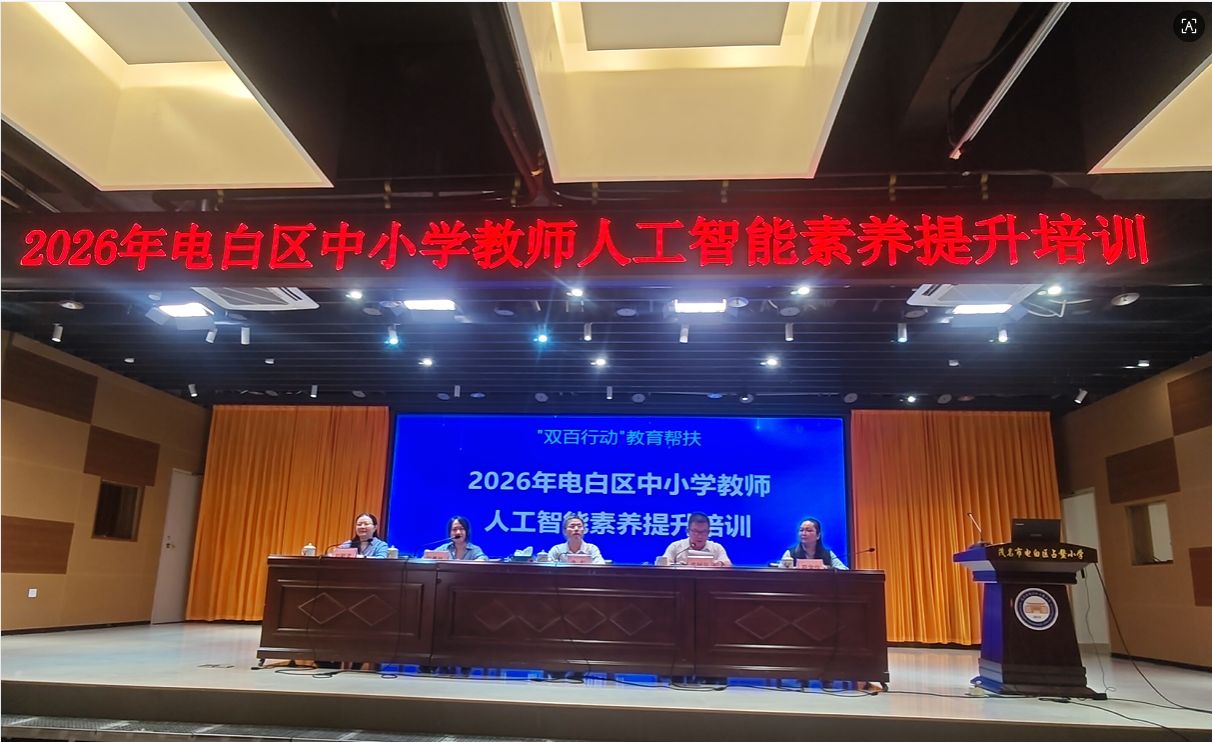
为深入贯彻落实省委、省政府“百千万工程”工作部署要求,根据教育部等五部门印发《“人工智能+教育”行动计划》等文件精神,扎实推动我校“双百行动”工作落地见效,2026年10月30日,“双百行动”教育共建帮扶——电白区中小学教师人工智能素养提升培训在电白区占鳌小学举行。电白区委教育工委委员,区教育局党组成员、副局长林春荣;区教师发展中心主任李智、信息部部长刘敏;学校“双百行动”驻电白区服务队队长李树学、信息与数据管理中心教育技术部柯家海、...

关于立即开展群晖NAS安全排查的通知

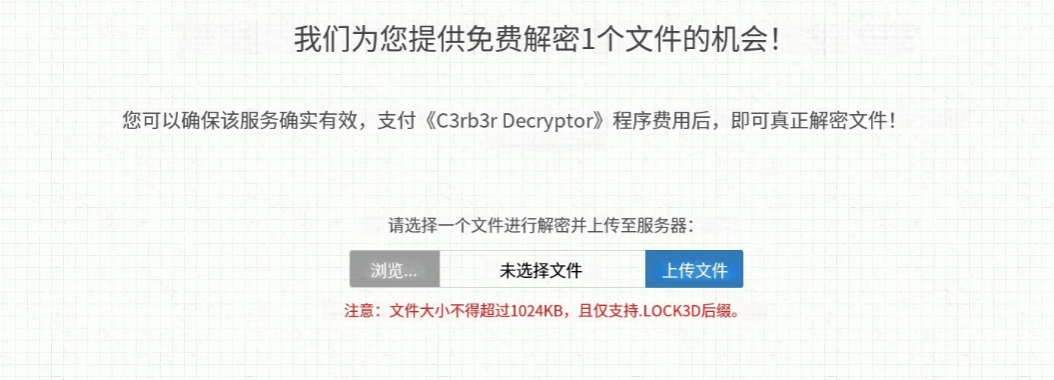
校园网各用户:接上级部门通报,2026年10月以来,部分群晖NAS设备遭遇勒索攻击。被攻击设备的文件被批量加密,无法正常打开,攻击者还留下勒索信,要求受害者访问暗网站点联系付款。根据已披露的样本分析,相关勒索软件被识别为Cerber家族的变种C3RB3R。NAS常被企业用于文件共享、项目资料归档和数据备份。一旦集中存储的数据遭到加密,影响可能同时覆盖日常办公、业务协作和备份恢复。从受害设备的文件情况来看,攻击者对NAS中的文件进行了加密,...

校园网络更多 »

安全公告 更多 »

信息化建设更多 »

教育技术更多 »

网络服务更多 »

友情链接