
校园网各用户:
接上级部门通报,2026年10月以来,部分群晖NAS设备遭遇勒索攻击。被攻击设备的文件被批量加密,无法正常打开,攻击者还留下勒索信,要求受害者访问暗网站点联系付款。根据已披露的样本分析,相关勒索软件被识别为Cerber家族的变种C3RB3R。
NAS常被企业用于文件共享、项目资料归档和数据备份。一旦集中存储的数据遭到加密,影响可能同时覆盖日常办公、业务协作和备份恢复。
从受害设备的文件情况来看,攻击者对NAS中的文件进行了加密,并在原文件名后添加 .LOCK3D 后缀。文件加密后无法正常打开,设备中还出现了 read-me3.txt 勒索信。勒索信要求受害者使用Tor浏览器访问指定暗网站点。
按照已披露的勒索页面,攻击者还提供单个文件的免费试解密,试图诱导受害者支付赎金。但个别文件能够解密,并不等于全部数据都能完整恢复,也不能证明攻击者会在收款后履行承诺。
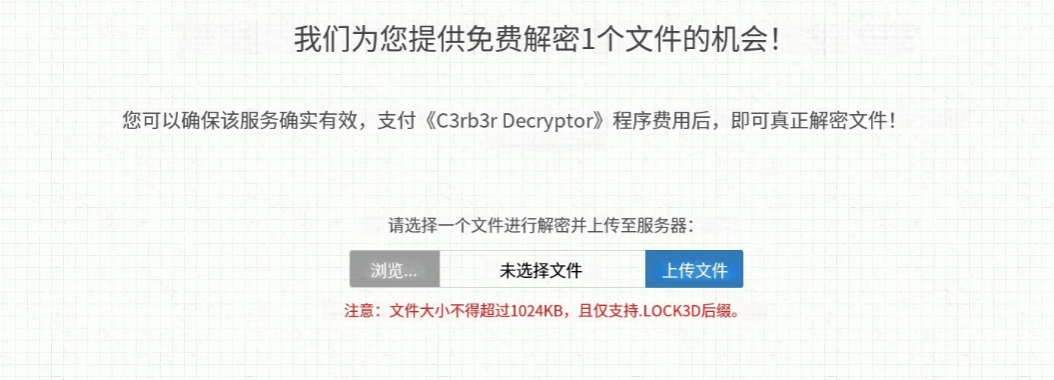
图1 C3RB3R勒索信引导受害者访问暗网站点
请校园网内使用群晖NAS的用户立即开展安全排查,建议如下:
(一)及时安装安全更新
对照群晖官方公告,确认设备对应的修复版本,及时更新DSM及相关套件。
(二)检查账号安全
使用独立强密码,启用多因素认证,排查异常登录和陌生管理员账号。
(三)做好独立备份
将重要数据备份至离线或异地存储,并定期验证能否正常恢复。
(四)发现加密及时隔离
如发现 .LOCK3D 文件或 read-me3.txt 勒索信,应隔离受影响设备并保留日志,避免直接重装系统或清理痕迹。
专此通知。
信息与数据管理中心
2026年11月2日